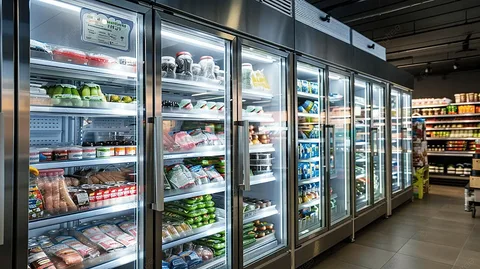
Fransada yüzlərlə supermarketin soyuducu və dondurucu sistemlərinə edilən kiberhücum nəticəsində böyük həcmdə ərzaq məhsulları yararsız hala düşüb, bəzi mağazalarda isə yanğınlar baş verib. Hakerlər gecə saatlarında internetə qoşulmuş soyuducu avadanlıqların temperaturunu 50 dərəcəyədək yüksəldiblər.
“Reuters” agentliyinin məlumatına görə, Paris Prokurorluğu hadisəni “miqyaslı kiberhücum” kimi qiymətləndirib. Hücum bir neçə iri pərakəndə satış şəbəkəsinin internet vasitəsilə idarə olunan soyuducu sistemlərinə təsir edib. Fransanın Baş naziri Sebastyen Lekornyu insidentin araşdırılmasını Milli Kibertəhlükəsizlik Agentliyinə (ANSSI) tapşırıb.
Kiberhücumun pərakəndə satış sektoruna vurduğu zərərin miqyası ilə bağlı ilkin məlumatlar açıqlanıb.
-
Carrefour — 80 supermarketinin hücuma məruz qaldığını bildirib.
-
Monoprix — zərər çəkən mağazalarının ümumi sayının 5 faizini təşkil etdiyini açıqlayıb.
-
Les Mousquetaires (Intermarché) — təxminən 150 mağazada soyuducu sistemlərinin altı saat ərzində 50 dərəcəyədək qızdırıldığını bildirib. Nəticədə dondurulmuş məhsulların hamısı atılmalı olub.
-
Coopérative U — şirkətin rəhbəri Dominik Şelsher hadisəni təzə ərzaqların saxlanması üçün vacib avadanlıqlara qarşı yönəlmiş son dərəcə ciddi və misli görünməmiş hücum kimi xarakterizə edib.
“E.Leclerc” və “Auchan” isə hələlik hadisə ilə bağlı rəsmi açıqlama verməyiblər. Pərakəndə satış sektoruna dəyən ümumi zərərin məbləği dəqiqləşdirilir.
Supermarketlərdə soyuducu və dondurucu kameralar adətən temperaturun uzaqdan idarə edilməsinə imkan verən, internetə qoşulmuş mərkəzi kontrollerlər vasitəsilə işləyir. Fransa hökumətinə yaxın mənbələrin məlumatına görə, ANSSI Danimarkanın “Danfoss” şirkətinin proqram təminatında kritik təhlükəsizlik boşluğu aşkarlayıb.
“Danfoss” Fransada məhdud sayda soyuducu idarəetmə sisteminə təsir edən insidentlərdən xəbərdar olduğunu bildirib. Şirkətin açıqlamasında zərər çəkmiş qurğuların proqram təminatının köhnəlmiş versiyaları ilə işlədiyi vurğulanıb.
Şirkət müştərilərə sistemləri vaxtında yeniləməyi və köhnə avadanlıqları yeni nəsil həllərlə əvəz etməyi əvvəllər də tövsiyə etdiyini qeyd edib.
Kibertəhlükəsizlik üzrə ixtisaslaşmış “Claroty” şirkətinin “Team82” tədqiqat qrupu avqustun 9-da “Danfoss AK-SM 800A” kontrollerindəki təhlükəsizlik boşluqları barədə hesabat dərc edib. Hesabatda bu boşluqların autentifikasiya mexanizmlərindən yan keçməyə və kənar proqram kodunu icra etməyə şərait yarada biləcəyi bildirilib.
Kiberhücumun təsiri Fransa ilə məhdudlaşmayıb. “Sekoia” kəşfiyyat şirkətinin baş analitiki Feliks Eme hücumun İspaniya, Portuqaliya, Polşa, Almaniya və Belçikaya da təsir etdiyini bildirib.
Avqustun sonlarında ABŞ-da hərbi qulluqçular üçün nəzərdə tutulmuş xüsusi mağazalar şəbəkəsində də oxşar pozuntular müşahidə olunub.
Niderlandın “Albert Heijn” supermarket şəbəkəsinin sahibi və ABŞ-ın iri ərzaq pərakəndəçilərindən biri olan “Ahold Delhaize” də öz sistemlərində kiberproblemlər yarandığını açıqlayıb.
Şirkət sistemlərinin bir hissəsini profilaktik məqsədlə söndürüb. Bu addım nəticəsində rəqəmsal çatdırılma tətbiqi fəaliyyətini dayandırıb.
“Ahold Delhaize” hələlik öz sistemlərindəki insidentlə Fransadakı kiberhücum arasında birbaşa əlaqə olduğunu düşünmək üçün əsas görmədiyini bildirib. Bununla belə, şirkətin ABŞ-dakı “Stop & Shop”, “Giant”, “Hannaford” və “Food Lion” şəbəkələrinin veb-saytları müvəqqəti olaraq fəaliyyətini dayandırıb.
Hadisə internetə qoşulmuş sənaye avadanlıqlarının təhlükəsizliyi məsələsini yenidən gündəmə gətirib. Soyuducu sistemlərin uzaqdan idarə edilməsi əməliyyatları asanlaşdırsa da, proqram təminatının vaxtında yenilənməməsi və təhlükəsizlik boşluqları ərzaq itkiləri, maliyyə zərəri və mağazaların fəaliyyətində fasilələr kimi ciddi nəticələrə səbəb ola bilər.
MONETAR.AZ