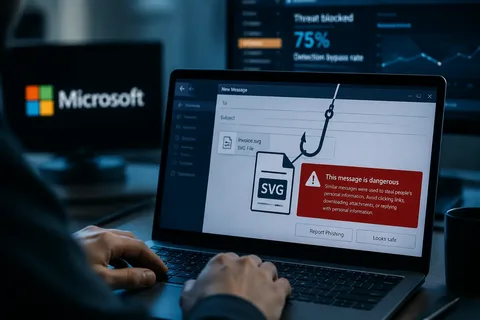
“Microsoft” korporasiyası Microsoft 365 xidmətinin fəaliyyətində yaranmış problemlərlə bağlı saxta bildirişlərdən istifadə edən genişmiqyaslı fişinq kampaniyası aşkar edib. Hücumun əsas məqsədi təşkilatların əməkdaşlarını aldadaraq onların hesab məlumatlarını ələ keçirmək olub.
Şirkətin dünən yaydığı məlumata görə, kampaniya noyabrın 13-də müəyyən edilib. Kiberdələduzlar göndərdikləri elektron məktublarda istifadəçilərə guya Microsoft 365 xidmətindəki nasazlıq səbəbindən mesajlarının gecikdiyini və 24 saat ərzində silinəcəyini bildiriblər.
Saxta bildirişlərdə yaranmış problemin aradan qaldırılması üçün istifadəçilərdən müvafiq addımlar atmaq tələb olunub. Bu üsulla onları hesab məlumatlarını təqdim etməyə sövq etmək hədəflənib.
Microsoft-un açıqlamasında kampaniyanın istifadəçi hesablarının giriş məlumatlarını oğurlamağa yönəldiyi vurğulanıb. Bununla belə, şirkət mövcud sübutların hesab məlumatlarının həqiqətən ələ keçirildiyini, cihazlara zərərli proqram təminatının yükləndiyini və ya hücumdan sonra digər zərərli fəaliyyətlərin həyata keçirildiyini təsdiqləmək üçün kifayət etmədiyini bildirib.
Qeyd edək ki, fişinq cəhdi ötən həftə Microsoft xidmətlərində, xüsusilə Microsoft 365 platformasında genişmiqyaslı texniki nasazlığın baş verdiyi dövrə təsadüf edib. Həmin vaxt dünyanın müxtəlif ölkələrindəki istifadəçilər Outlook, Teams və Microsoft 365 paketinə daxil olan digər tətbiqlərin fəaliyyətində problemlərlə üzləşdiklərini bildirmişdilər.
Kiberdələduzlar real texniki nasazlıqla bağlı istifadəçilərin narahatlığından yararlanaraq saxta bildirişlər vasitəsilə onların hesab məlumatlarını əldə etməyə çalışıblar.
MONETAR.AZ